
下载tp官方app前,先认准域名再验证书,别点来路不明的弹窗
做移动端安全测试快十年了,帮朋友排查过上百部手机安全提示:在tp官方网站下载app时防范潜在的安全风险。,发现tp这类工具的安全事故,绝大多数出在下载环节。不是app本身有漏洞,是用户没从官方渠道装,或者装到了"长得像"的山寨包。tp官网下载app,看着简单,能踩的坑不少。
认准入口最关键。tp官网域名是固定的,别信搜索引擎里标"广告""推荐"的链接。我见过用户搜tp,点进去页面UI一模一样,但URL多了段随机字符,那就是钓鱼站。正确做法是手动输入官方域名,或从tp官方公众号主页链接进去下载tp官方app前,先认准域名再验证书,别点来路不明的弹窗,别走第三方分发平台。
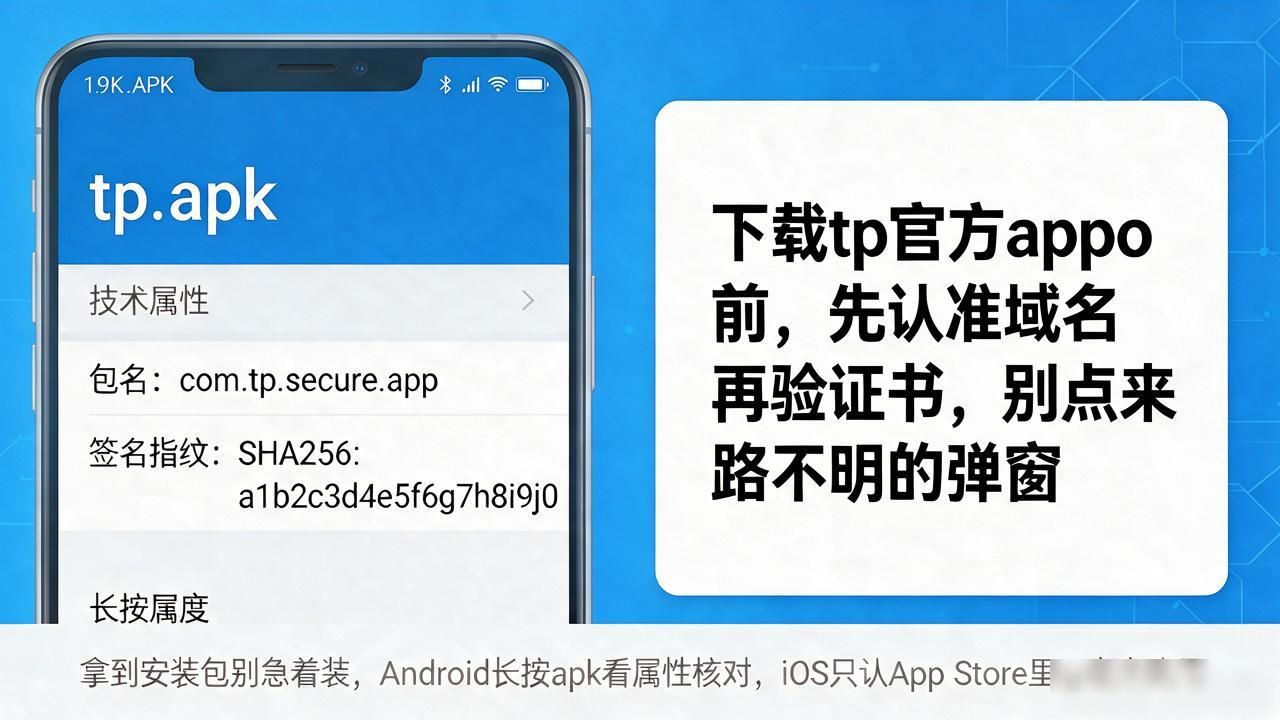
拿到安装包别急着装。手机上能验的就是签名和证书。Android长按apk看属性,核对包名、签名指纹跟官网公布的是否一致;iOS只认App Store里tp官方账号,任何引导"信任未知开发者"的路径都是红旗。签名对不上,图标再像也别装。
装完看权限列表。一个tp应用跟你申请通讯录、短信、位置全开,大概率不干净。权限多给一项,数据泄露的口子就多一条。对照官网隐私政策列出的权限,跟app实际请求的对一遍,多出来的直接拒绝,核心功能不受影响。
更新只走官网或官方应用商店。手机弹窗提示"tp已更新",来源不是官方的,一律忽略。第三方推的"更新包"是木马最常见的植入载体,我排过的案例里,三成恶意代码就是这么进手机的。

